Prepoznavanje phishing napada i zaštita od financijskih prijevara
Sigurnost počinje prepoznavanjem prijetnji!
Elektronička pošta, internetske usluge i digitalni kanali komunikacije postali su neizostavan dio svakodnevnog poslovanja i privatnog života. Istodobno, kibernetički kriminalci koriste sve sofisticiranije metode prijevara kako bi došli do povjerljivih informacija, pristupnih podataka i financijskih sredstava.
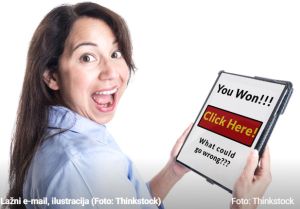
Jedna od najčešćih prijetnji je phishing, oblik socijalnog inženjeringa kojim napadači putem lažnih elektroničkih poruka, internetskih stranica i drugih komunikacijskih kanala pokušavaju navesti korisnike na otkrivanje osjetljivih podataka ili poduzimanje radnji koje mogu dovesti do financijske štete.
Cilj ove edukacije je povećati svijest o kibernetičkim prijetnjama, razviti sposobnost prepoznavanja sumnjivih poruka i pokušaja prijevara te usvojiti osnovne postupke sigurne komunikacije i zaštite osobnih i poslovnih podataka.
Tijekom edukacije upoznat ćete se s tri ključna područja:
-
Kako prepoznati lažnu elektroničku poruku – najčešći znakovi upozorenja, provjera pošiljatelja, sumnjive poveznice, privici i pokušaji stvaranja osjećaja hitnosti.
-
Phishing metode napada – različiti oblici phishinga, tehnike manipulacije korisnicima i načini na koje napadači pokušavaju pribaviti povjerljive informacije.
-
Sedam najčešćih vrsta financijskih prijevara – prepoznavanje tipičnih scenarija prijevara, razumijevanje rizika i primjena preventivnih mjera zaštite.
Nakon završetka edukacije moći ćete:
-
Prepoznati osnovne pokazatelje lažnih i zlonamjernih poruka.
-
Razlikovati najčešće metode phishing napada.
-
Prepoznati pokušaje financijskih prijevara i manipulacije.
-
Primijeniti preporučene sigurnosne postupke u svakodnevnom radu.
-
Pravodobno i pravilno reagirati na sumnjive poruke i pokušaje prijevara.
Zapamtite: Jedan nepromišljen klik može imati ozbiljne posljedice. Oprez, provjera informacija i pravodobno prijavljivanje sumnjivih aktivnosti ključni su koraci u zaštiti vas, vaših podataka i organizacije.